大数据分析如何进行安全态势感知?
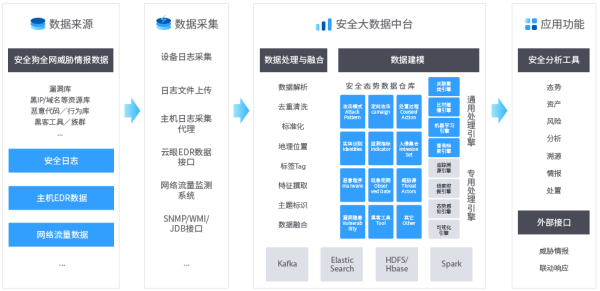
在大数据分析下,会有多维度、多层次的安全数据源,而态势感知则会通过融合大数据分析技术、可视化技术、威胁情报技术,实现对安全风险可视、可预测,并建立信息安全联动工作机制,提升安全决策的准确度和效率。接下来一起来看看是如何处理的吧。
1、安全态势收集
以网络基础信息数据和部署在重要信息系统、重要基础设施、重点网站的网络环境中的不同安全检测设备上报的安全日志、入侵事件和业务部门导入的数据为基础,对整体网络安全威胁态势进行宏观的分析和展示,涵盖如:整体安全态势、攻防对抗态势、威胁事件态势、访问流量流量态势。
2、资产集中管理
将接入平台的各类型资产统一管理,并基于融合不同来源、不同类型的数据基础对管理资产进行画像分析,并在资产画像的基础上提供一键搜索功能。
3、攻击识别分析
实现对不同安全域、不同时间的多来源安全相关事件进行多维度(多种时空属性和网络属性)的关联分析、异常行为检测和追踪溯源分析,揭示和还原出真实的安全事件,识别真实的安全风险,并对重大安全事件进行预警,最终实现“看清全貌、识别入侵、追踪溯源”的威胁分析目标。
4、追踪分析溯源
通过透视调查可视化分析工具,对调用功能的结果集合数据进行可视化分析,支持列表展现追踪溯源分析保存的结果。
5、事件归档处置
为系统自动化引擎发现识别的告警事件、问题资产、漏洞隐患三大类重要处置工作提供统一的查询、统计、核查处置、工单记录(简化版)等功能,以及为高级安全分析师提供追踪溯源工作入口。
本文链接:https://www.xuan5.com/news/article/948.html 文章声明:本站内容均来自网络收集,如有侵权请联系我们删除下架处理。文内含有的对外跳转链接(包括不限于超链接、二维码、口令等形式),用于传递更多信息,结果仅供参考,玄武统计所有文章均包含本声明。