Apache Log4j2 远程代码执行漏洞修复解决方案
近日,应急响应中心监测到Apache Log4j 2 被披露出存在潜在反序列化代码执行漏洞,目前官方还没有正式发布安全公告及版本,漏洞被利用可导致服务器被入侵等危害。
Apache Log4j2漏洞描述
Apache Log4j 2是一个开源的日志记录组件,使用非常的广泛。在工程中以易用方便代替了 System.out 等打印语句,它是JAVA下最流行的日志输入工具。
使用 Log4j 2 在一定场景条件下处理恶意数据时,可能会造成注入类代码执行。
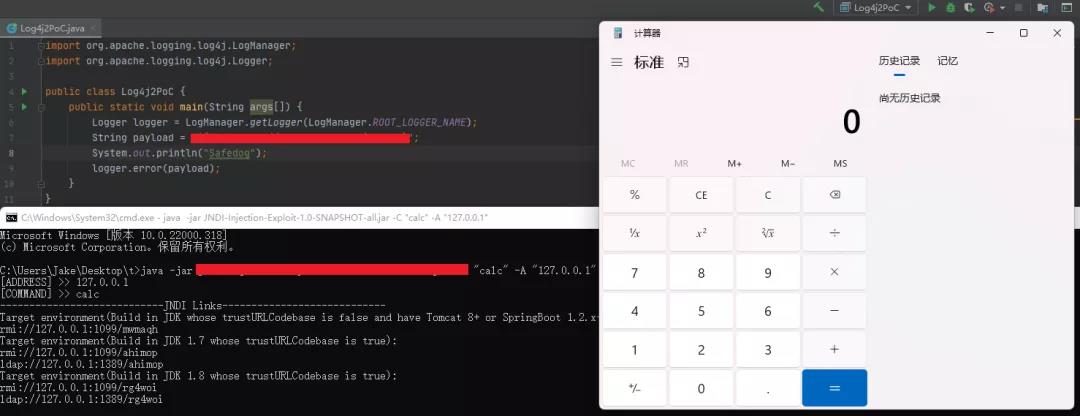
安全狗复现效果如下:
安全通告信息
据悉,此次漏洞影响范围广泛,漏洞危害程度高。安全狗应急响应中心提醒广大用户注意防范。
处置措施
一、【官方】:
1.官方暂未发布正式漏洞补丁及修复版本,请密切关注官方最新版本发布,并关注服务器的异常行为。
用户可排查Java应用是否引入 log4j-api , log4j-core 两个jar包。如有使用可考虑使用如下官方临时补丁进行修复:
https://github.com/apache/logging-log4j2/releases/tag/log4j-2.15.0-rc1
2.临时关闭log功能。
本文链接:https://www.xuan5.com/news/article/867.html 文章声明:本站内容均来自网络收集,如有侵权请联系我们删除下架处理。文内含有的对外跳转链接(包括不限于超链接、二维码、口令等形式),用于传递更多信息,结果仅供参考,玄武统计所有文章均包含本声明。