SDP零信任网络安全架构详解
对于用户远程办公免vpn,内网应用可安全访问的一个情况,安全推出sdp零信任网关接入系统,旨在帮助用户应用隐身、减小暴露面,防止端口暴露遭受端口扫描攻击,同时可以基于终端身份和终端环境评估,进行访问控制。那么该系sdp零信任的网络安全架构是怎么样的呢,一起跟着小编来了解下吧。
SDP零信任网络安全架构
系统架构分为:零信任管理层、零信任控制层、环境感知、可信终端接入。
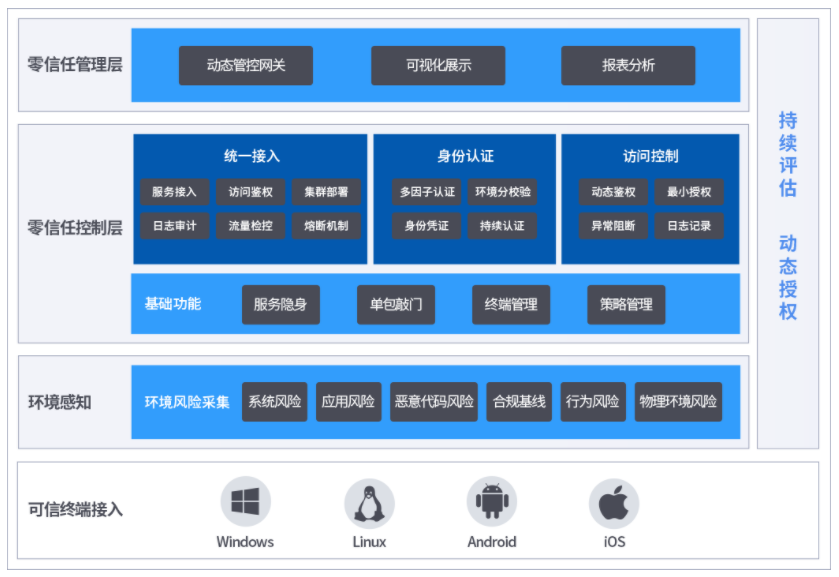
SDP零信任网络安全架构图
一、零信任管理层涵盖:动态管控网关、可视化展示、报表分析,帮助用户清晰查看。
二、零信任控制层涵盖:
1.统一接入
服务接入、日志审计、访问鉴权、流量检控、集群部署、熔断机制。
2.身份认证
多因子认证、身份凭证、环境分校验、持续认证。
3.访问控制
动态签权、异常阻断、最小授权、日志记录。
4.基础功能
服务隐身、单包敲门、终端管理、策略管理。
三、环境感知
环境风险采集涵盖:系统风险、应用风险、恶意代码风险、合规基线、行为风险、物理环境风险。
四、可信终端接入包括:Windows、Linux、Android、ios。
本文链接:https://www.xuan5.com/news/article/577.html 文章声明:本站内容均来自网络收集,如有侵权请联系我们删除下架处理。文内含有的对外跳转链接(包括不限于超链接、二维码、口令等形式),用于传递更多信息,结果仅供参考,玄武统计所有文章均包含本声明。